Radio la 95 Fm 95.1 MHZ | Mar Del Plata!
Una operación conjunta de fuerzas de seguridad, compañías tecnológicas y especialistas en ciberseguridad desmanteló una red que vendía kits de phishing y que facilitó el envío de más de 1000 millones de mensajes engañosos. Según el sitio Bleeping Computer, el esquema afectó a más de 75.000 organizaciones en 150 países.
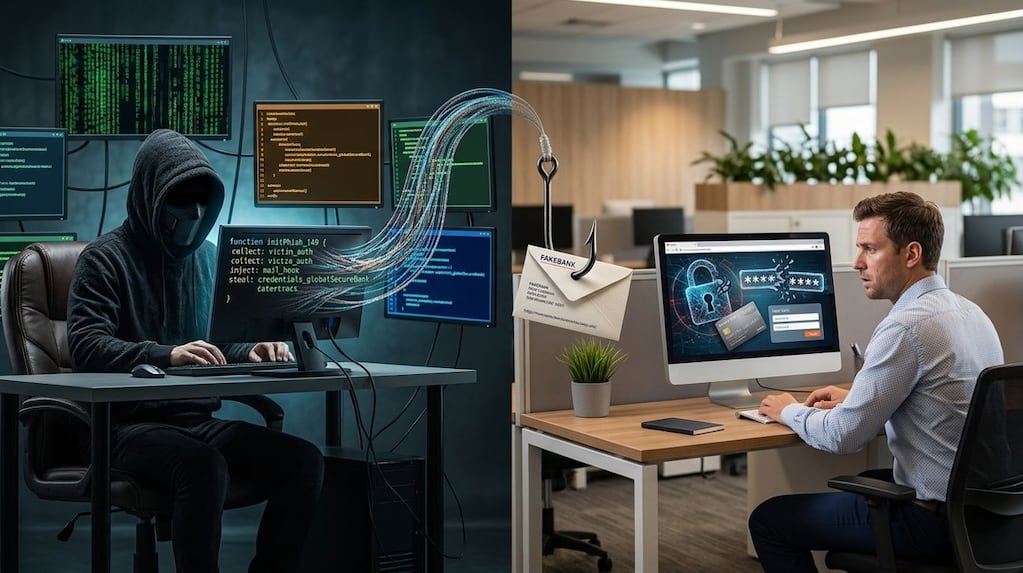
La investigación fue encabezada por Microsoft y la Agencia Nacional de Policía de Japón, que rastrearon el origen de los mensajes hasta un mercado clandestino llamado YAM Store. Allí, el grupo vendía cuentas, licencias y almacenamiento de Google y Microsoft obtenidos de forma fraudulenta. Para conseguirlos, compraba dominios vencidos de organizaciones reales, reconstruía sus sitios para simular que seguían activos y creaba empresas ficticias con herramientas de inteligencia artificial.
Los kits ofrecían distintos “ganchos” para engañar a las víctimas: falsos avisos de peajes impagos o multas de tránsito, supuestos problemas en la entrega de paquetes o pedidos de verificación de cuentas, enviados por correo electrónico y SMS. Además, incluían funciones para evitar ser detectados, como filtros de direcciones IP y geobloqueo. Los investigadores también identificaron un sistema para robar datos de tarjetas que afectó a usuarios de 130 países.
Con el aval de un tribunal de Florida, Microsoft y sus socios incautaron y redirigieron los dominios que sostenían YAM Store, desactivaron más de 20.000 cuentas asociadas y bloquearon cerca de 100.000 dominios usados para suplantar identidades. En la investigación también participaron Oracle, Resecurity, Proofpoint, TRM Labs y autoridades japonesas.
Los especialistas recuerdan que ante mensajes que piden pagar una multa, liberar un paquete o verificar una cuenta, lo más seguro es no abrir el enlace y comprobar la información directamente en los canales oficiales.